Password Kuat Tak Harus Rumit, Ini Cara Membuat Kata Sandi yang Aman dan Mudah Diingat
--Ilustrasi gambar
PAPUATENGAH.DISWAY.ID - Di tengah semakin banyaknya aktivitas yang dilakukan secara online, kata sandi masih menjadi salah satu lapisan penting untuk melindungi akun pribadi. Mulai dari email, media sosial, layanan perbankan, hingga berbagai aplikasi membutuhkan kredensial untuk memastikan hanya pemilik akun yang dapat mengaksesnya.
Masalahnya, membuat kata sandi yang aman sering kali terasa merepotkan. Kata sandi yang terlalu sederhana mudah ditebak, sedangkan kombinasi huruf, angka dan simbol yang terlalu acak justru sulit diingat.
Padahal, kata sandi yang kuat tidak harus selalu sulit dihafalkan. Salah satu pendekatan yang direkomendasikan adalah menggunakan passphrase, yakni rangkaian beberapa kata yang relatif panjang tetapi tetap mudah diingat. NIST dalam panduan terbarunya merekomendasikan password setidaknya 15 karakter jika pengguna harus membuatnya sendiri.
Apa yang Membuat Kata Sandi Sulit Ditebak?
Salah satu faktor terpenting adalah panjang kata sandi. Semakin panjang sebuah password, semakin besar pula ruang kemungkinan yang harus dicoba ketika seseorang melakukan tebakan secara otomatis.
CISA menyarankan password dibuat panjang, acak, dan berbeda untuk setiap akun. CISA juga memberikan pendekatan passphrase yang terdiri dari 5–7 kata yang tidak saling berkaitan sebagai salah satu cara membuat password lebih mudah diingat.
Karena itu, jangan hanya berpikir bahwa password aman harus berupa kombinasi pendek seperti:
Nama123!
Pola semacam ini justru dapat menjadi mudah ditebak, terutama jika menggunakan nama, tanggal lahir, nomor telepon atau informasi pribadi lainnya.
1. Gunakan Passphrase yang Panjang
Salah satu cara sederhana membuat password yang mudah diingat adalah menggunakan beberapa kata yang tidak memiliki hubungan satu sama lain.
Misalnya, buat pola pribadi seperti:
[kata1] + [kata2] + [kata3] + [kata4] + [angka]
Contoh tersebut hanya untuk menunjukkan polanya. Jangan gunakan contoh password yang dipublikasikan dalam artikel ini untuk akun pribadi.
Dengan menggunakan beberapa kata yang tidak berkaitan, pengguna dapat membuat kombinasi yang panjang tanpa harus menghafalkan rangkaian karakter acak.
NIST juga menjelaskan bahwa passphrase dapat membantu pengguna membuat password yang panjang sekaligus lebih mudah diingat.
2. Hindari Informasi yang Mudah Ditebak
Nama pasangan, nama anak, tanggal lahir, nama hewan peliharaan, nomor rumah atau tanggal penting sebaiknya tidak dijadikan bahan utama password.
Informasi semacam itu bisa saja diketahui atau ditemukan oleh orang lain melalui media sosial maupun sumber informasi lainnya.
NIST menyarankan sistem menolak password yang termasuk dalam daftar kata sandi umum, pernah dikompromikan, menggunakan pola berulang, atau berkaitan langsung dengan nama pengguna maupun layanan yang digunakan.
3. Jangan Gunakan Satu Password untuk Semua Akun
Ini merupakan salah satu kesalahan yang perlu dihindari.
Bayangkan satu password digunakan untuk email, media sosial dan akun belanja. Jika password tersebut bocor dari salah satu layanan, penyerang dapat mencoba menggunakan kombinasi yang sama pada akun lainnya.
NIST secara khusus menekankan pentingnya password yang berbeda untuk setiap layanan guna mengurangi risiko password stuffing, yaitu penggunaan kredensial yang telah bocor untuk mencoba masuk ke akun lain.
Jadi, semakin penting sebuah akun, semakin penting pula menggunakan password yang benar-benar unik.
4. Tidak Harus Selalu Penuh Simbol
Selama bertahun-tahun, banyak orang terbiasa membuat password dengan pola seperti huruf besar, huruf kecil, angka dan simbol.
Namun, panduan NIST saat ini tidak merekomendasikan aturan komposisi semacam itu sebagai satu-satunya cara meningkatkan keamanan. Alasannya, pengguna sering membuat perubahan yang mudah diprediksi hanya untuk memenuhi aturan, misalnya menambahkan angka atau tanda seru di bagian akhir password.
Artinya, panjang dan keunikan password lebih penting daripada sekadar memenuhi kombinasi karakter tertentu.
Jika sebuah layanan memang mewajibkan angka atau simbol, tentu pengguna tetap perlu mengikuti persyaratan tersebut.
5. Gunakan Password Manager
Bagi orang yang memiliki banyak akun, mengingat password unik satu per satu tentu tidak mudah.
Di sinilah password manager dapat membantu. NIST merekomendasikan penggunaan password manager karena aplikasi tersebut dapat membuat dan menyimpan password yang panjang serta unik untuk berbagai akun.
Dengan begitu, pengguna tidak perlu menghafalkan puluhan password berbeda.
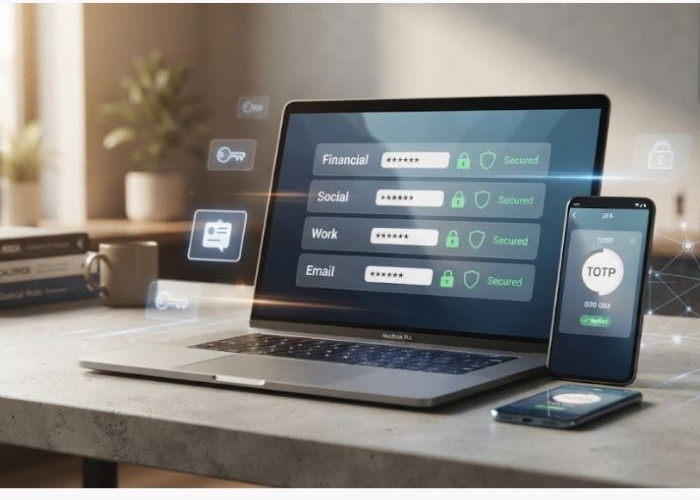
Namun, akun password manager sendiri harus diamankan dengan sangat baik. Jika tersedia, aktifkan multifactor authentication (MFA) pada akun tersebut.
6. Aktifkan Multifactor Authentication
Password yang kuat tetap bukan satu-satunya perlindungan yang perlu digunakan.
MFA memberikan lapisan keamanan tambahan dengan meminta faktor autentikasi lain setelah password. Faktor tersebut dapat berupa aplikasi autentikator, perangkat keamanan, passkey atau metode lain yang didukung layanan.
NIST saat ini juga menempatkan MFA dan passkey sebagai bagian penting dari upaya mengamankan akun.
Dengan MFA aktif, mengetahui password saja belum tentu cukup untuk mendapatkan akses ke akun.
7. Jangan Menulis Password di Tempat yang Mudah Dilihat
Password yang kuat menjadi percuma jika ditulis pada kertas yang ditempel di dekat komputer atau disimpan dalam catatan yang tidak terlindungi.
Jika sulit mengingat password yang berbeda untuk setiap akun, gunakan password manager yang terpercaya daripada membuat satu password untuk semua layanan.
NIST menjelaskan bahwa password manager dapat membantu menghasilkan password unik dan menyimpannya secara aman sehingga pengguna tidak perlu mengingat semuanya.
8. Tidak Perlu Mengganti Password Secara Sembarangan
Ada anggapan bahwa password harus diganti secara berkala, misalnya setiap beberapa bulan, tanpa melihat kondisi akun.
Panduan NIST justru menyatakan bahwa password tidak seharusnya diwajibkan untuk diganti secara berkala tanpa alasan. Perubahan password perlu dilakukan ketika terdapat bukti atau dugaan bahwa kredensial telah dikompromikan.
Jika sebuah layanan memberi tahu adanya kebocoran atau aktivitas mencurigakan, segera ubah password dan pastikan password baru tidak sama dengan password yang digunakan di layanan lain.
Tips Membuat Password yang Mudah Diingat tetapi Tetap Kuat
Agar tidak bingung ketika membuat password baru, gunakan pola sederhana berikut:
Pertama, pilih beberapa kata yang tidak berhubungan.
Kedua, buat rangkaian tersebut cukup panjang.
Ketiga, jangan menggunakan informasi pribadi yang mudah ditemukan.
Keempat, pastikan password tersebut berbeda dari akun lain.
Kelima, simpan password dengan password manager jika memungkinkan.
Keenam, aktifkan MFA atau passkey pada layanan yang menyediakan fitur tersebut.
Cara ini membuat pengguna tidak harus memilih antara password yang mudah diingat dan password yang aman.
Jangan Korbankan Keamanan demi Kemudahan
Membuat password yang aman sebenarnya tidak harus membuat pengguna frustrasi. Kuncinya adalah mengubah cara berpikir dari “password harus rumit” menjadi “password harus panjang, unik dan sulit ditebak.”
Passphrase dapat menjadi pilihan bagi pengguna yang masih perlu mengingat password sendiri. Sementara bagi mereka yang memiliki banyak akun, password manager dapat mengurangi beban menghafalkan berbagai kombinasi password.
Pada akhirnya, perlindungan akun tidak hanya bergantung pada satu kata sandi. Password unik, password manager, MFA atau passkey, serta kebiasaan digital yang baik perlu menjadi bagian dari perlindungan akun secara menyeluruh.
Sumber:
- Share: